

Un collaboratore riceve un’email che sembra provenire da un fornitore abituale. Apre il link, raggiunge una pagina identica a quella originale e inserisce le proprie credenziali. Da quel momento, una password rubata potrebbe consentire l’accesso alla posta elettronica, ai sistemi gestionali e ai documenti aziendali.
Il problema è che, per i sistemi di sicurezza tradizionali, quell’accesso potrebbe apparire del tutto legittimo.
È proprio da questo scenario che nasce l’esigenza di ripensare la sicurezza informatica aziendale attraverso un modello diverso: la Zero Trust Security.
Sicurezza informatica aziendale: un perimetro che non esiste più
Per anni, la protezione delle infrastrutture IT si è basata su un principio semplice: difendere il perimetro aziendale e considerare affidabile chiunque riuscisse ad accedere alla rete interna.
Un modello efficace quando applicazioni, dispositivi e informazioni si trovavano prevalentemente all’interno dell’azienda.
Oggi lo scenario è cambiato. I dati sono distribuiti nel cloud, i dipendenti lavorano da remoto, i fornitori accedono a sistemi condivisi e le attività quotidiane coinvolgono dispositivi diversi, anche personali.
Il tradizionale confine tra interno ed esterno è diventato sempre meno definito. Eppure, molte organizzazioni continuano a gestire gli accessi secondo logiche progettate per un contesto che non esiste più.
Le conseguenze emergono soprattutto in tre situazioni:
- Credenziali con privilegi eccessivi: un unico account permette di raggiungere più sistemi del necessario, aumentando i rischi in caso di compromissione.
- Account non più utilizzati: le credenziali di ex dipendenti o collaboratori restano attive perché gli accessi vengono gestiti separatamente su piattaforme diverse.
- Permessi temporanei che diventano permanenti: un fornitore riceve un'autorizzazione per un'attività specifica, ma nessuno ne verifica la scadenza.
Queste situazioni non dipendono necessariamente da una mancanza di attenzione. Spesso sono il risultato di infrastrutture cresciute nel tempo, sistemi frammentati e processi di controllo non centralizzati.
Il rischio diventa evidente quando un account viene compromesso oppure quando la direzione pone una domanda apparentemente semplice: chi può accedere ai dati e ai sistemi aziendali?
Rispondere può richiedere giorni di verifiche manuali, soprattutto quando le informazioni sono distribuite tra applicazioni e fornitori differenti.
Zero Trust Security: mai fidarsi, verificare sempre
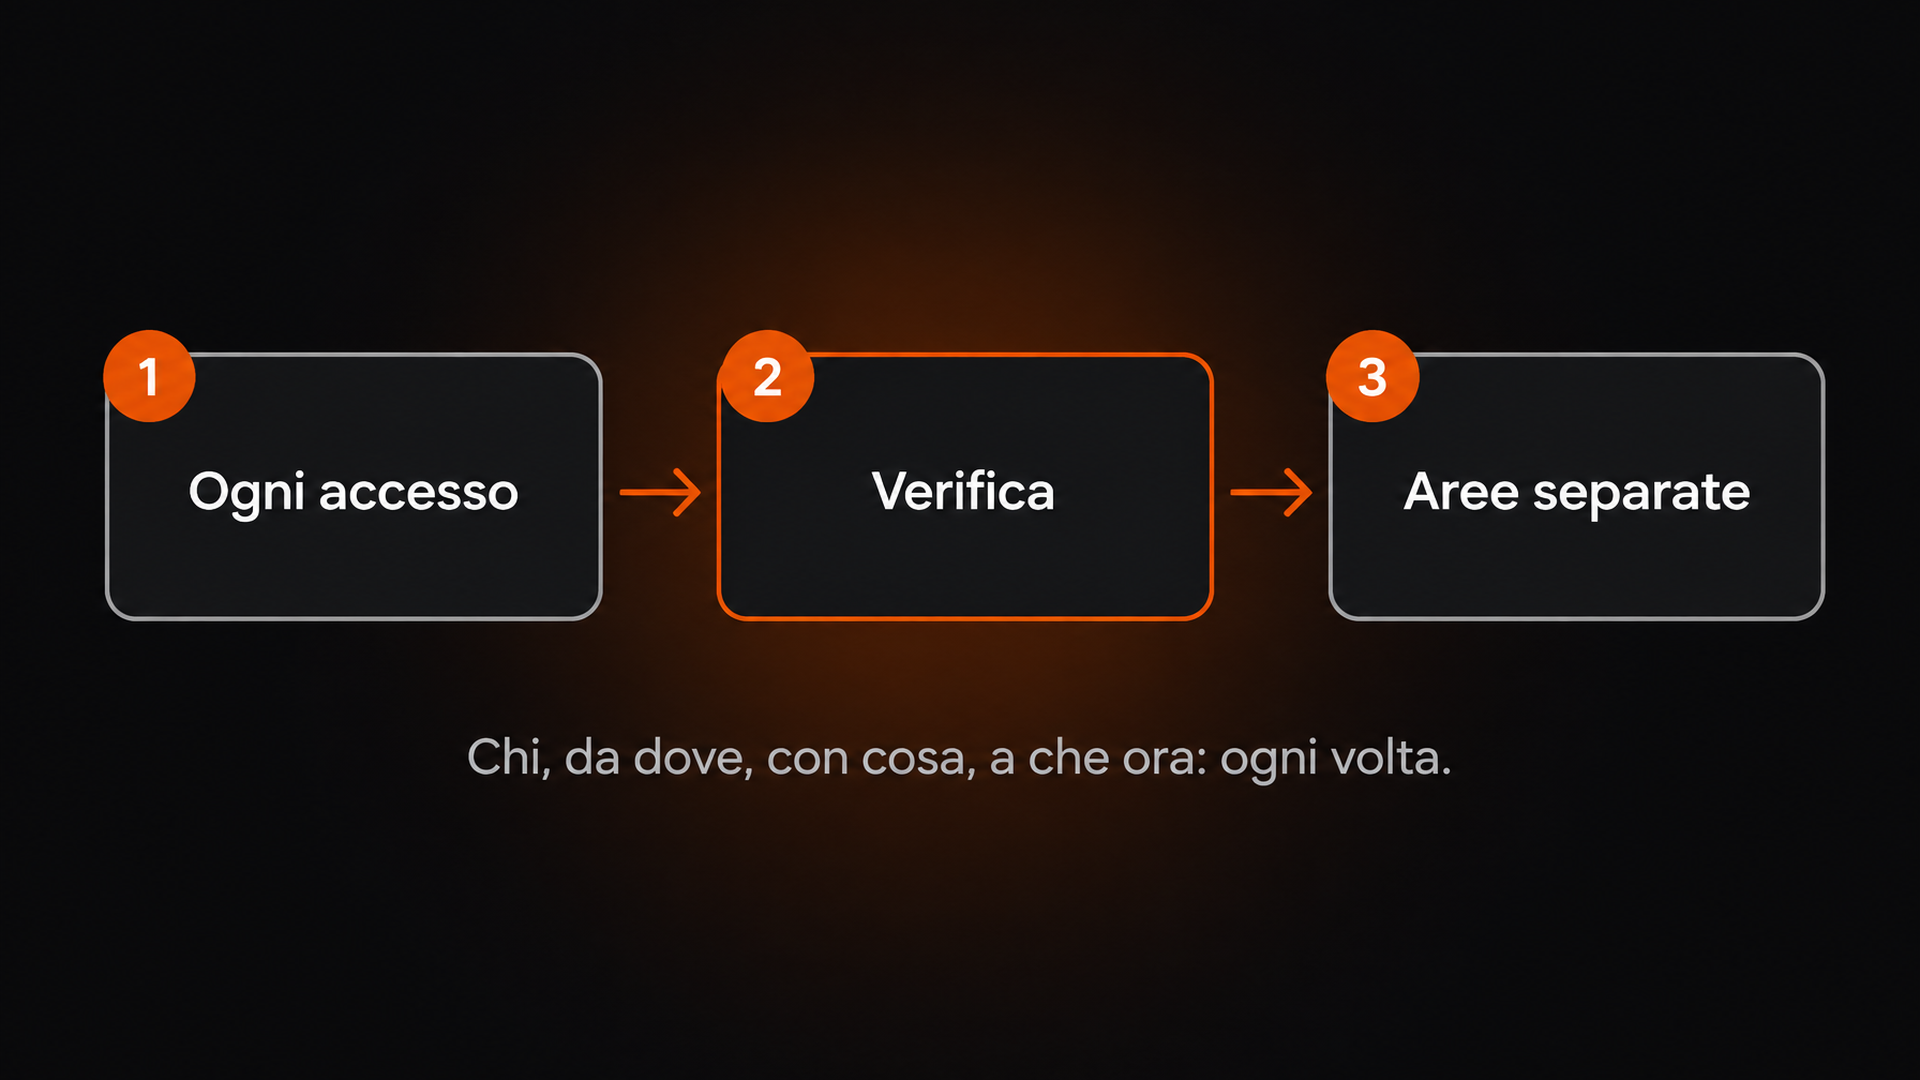
La Zero Trust Security introduce un principio fondamentale: nessun utente, dispositivo o accesso deve essere considerato automaticamente affidabile, indipendentemente dalla sua posizione all’interno o all’esterno della rete aziendale.
È il concetto alla base della Zero Trust Architecture (ZTA), un approccio alla sicurezza che supera la fiducia implicita e introduce controlli basati sull'identità, sul contesto e sui privilegi effettivamente necessari.
Ogni richiesta di accesso può essere valutata considerando diversi elementi:
- L'identità dell'utente e i relativi privilegi.
- Il dispositivo utilizzato e il suo livello di sicurezza.
- La posizione e il contesto della connessione.
- Il sistema o la risorsa a cui si vuole accedere.
- Eventuali comportamenti anomali o segnali di rischio.
L'obiettivo non è complicare il lavoro delle persone, ma rendere gli accessi più sicuri senza introdurre ostacoli inutili alle attività quotidiane.
Attraverso controlli automatici, autenticazione multifattore e politiche di accesso contestuali, gli utenti autorizzati possono lavorare anche da remoto, mentre le richieste considerate rischiose vengono sottoposte a ulteriori verifiche o bloccate.
Come la Zero Trust Architecture riduce i rischi informatici
Torniamo all'esempio iniziale.
Un collaboratore inserisce la propria password su una pagina fraudolenta. Le credenziali finiscono nelle mani di un attaccante, che tenta di utilizzarle da un dispositivo sconosciuto e da una posizione geografica insolita.
In un ambiente tradizionale, se la password è corretta e non sono presenti ulteriori controlli, l'accesso potrebbe essere consentito.
In un'architettura Zero Trust correttamente configurata, invece, la sola password non è sufficiente a garantire l'accesso. Il sistema può richiedere verifiche aggiuntive, riconoscere condizioni anomale e impedire connessioni che non rispettano le politiche di sicurezza.
Anche nell'eventualità in cui un account venga compromesso, l'applicazione del principio del minimo privilegio e della segmentazione degli accessi contribuisce a limitare le risorse raggiungibili dall'attaccante.
La differenza è sostanziale: non si cerca soltanto di impedire una violazione, ma anche di ridurne le possibili conseguenze.
L'errore umano non scompare. Tuttavia, una singola credenziale compromessa non deve necessariamente trasformarsi in una porta aperta verso l'intera infrastruttura aziendale.
Come adottare un modello Zero Trust in azienda
Passare a un modello Zero Trust non significa necessariamente sostituire tutte le tecnologie esistenti o avviare immediatamente un progetto complesso.
Il primo passo è comprendere lo stato attuale della sicurezza aziendale, attraverso un'analisi degli accessi, delle identità e dei dispositivi autorizzati.
Una valutazione iniziale permette di individuare gli account inutilizzati, i privilegi eccessivi, gli accessi esterni non controllati e le risorse più esposte.
Da questa fotografia è possibile definire un percorso di miglioramento progressivo, dando priorità agli elementi più critici.
Per esempio, si può iniziare dalla revisione degli account condivisi e degli accessi concessi ai fornitori, proseguire con la protezione delle applicazioni strategiche e introdurre controlli più granulari sulle autorizzazioni.
Un altro elemento fondamentale è il monitoraggio continuo degli accessi. Un permesso giustificato oggi potrebbe non esserlo più tra qualche mese, soprattutto quando cambiano ruoli, responsabilità o rapporti di collaborazione.
La sicurezza non dovrebbe quindi essere considerata una verifica occasionale, ma un processo continuo di controllo e aggiornamento.
In questo percorso è importante anche garantire una visione coordinata delle responsabilità, evitando che le diverse componenti della sicurezza vengano gestite come elementi isolati.
Avantune ZTA: il primo passo verso una sicurezza Zero Trust
Adottare un approccio Zero Trust significa costruire una sicurezza capace di adattarsi alle modalità di lavoro dell'azienda, proteggendo le informazioni senza rallentare le attività operative.
Per iniziare, è necessario conoscere il livello di esposizione dei propri sistemi e identificare quali accessi richiedono maggiore attenzione.
Avantune ZTA propone una valutazione gratuita per analizzare la situazione iniziale e individuare le priorità di intervento verso un modello di sicurezza Zero Trust.
La domanda da cui partire è semplice:
Se oggi venisse compromessa la password di un collaboratore, sapresti esattamente a quali sistemi e informazioni potrebbe accedere?
Scopri Avantune ZTA e richiedi una valutazione gratuita su zta.avantune.com.